

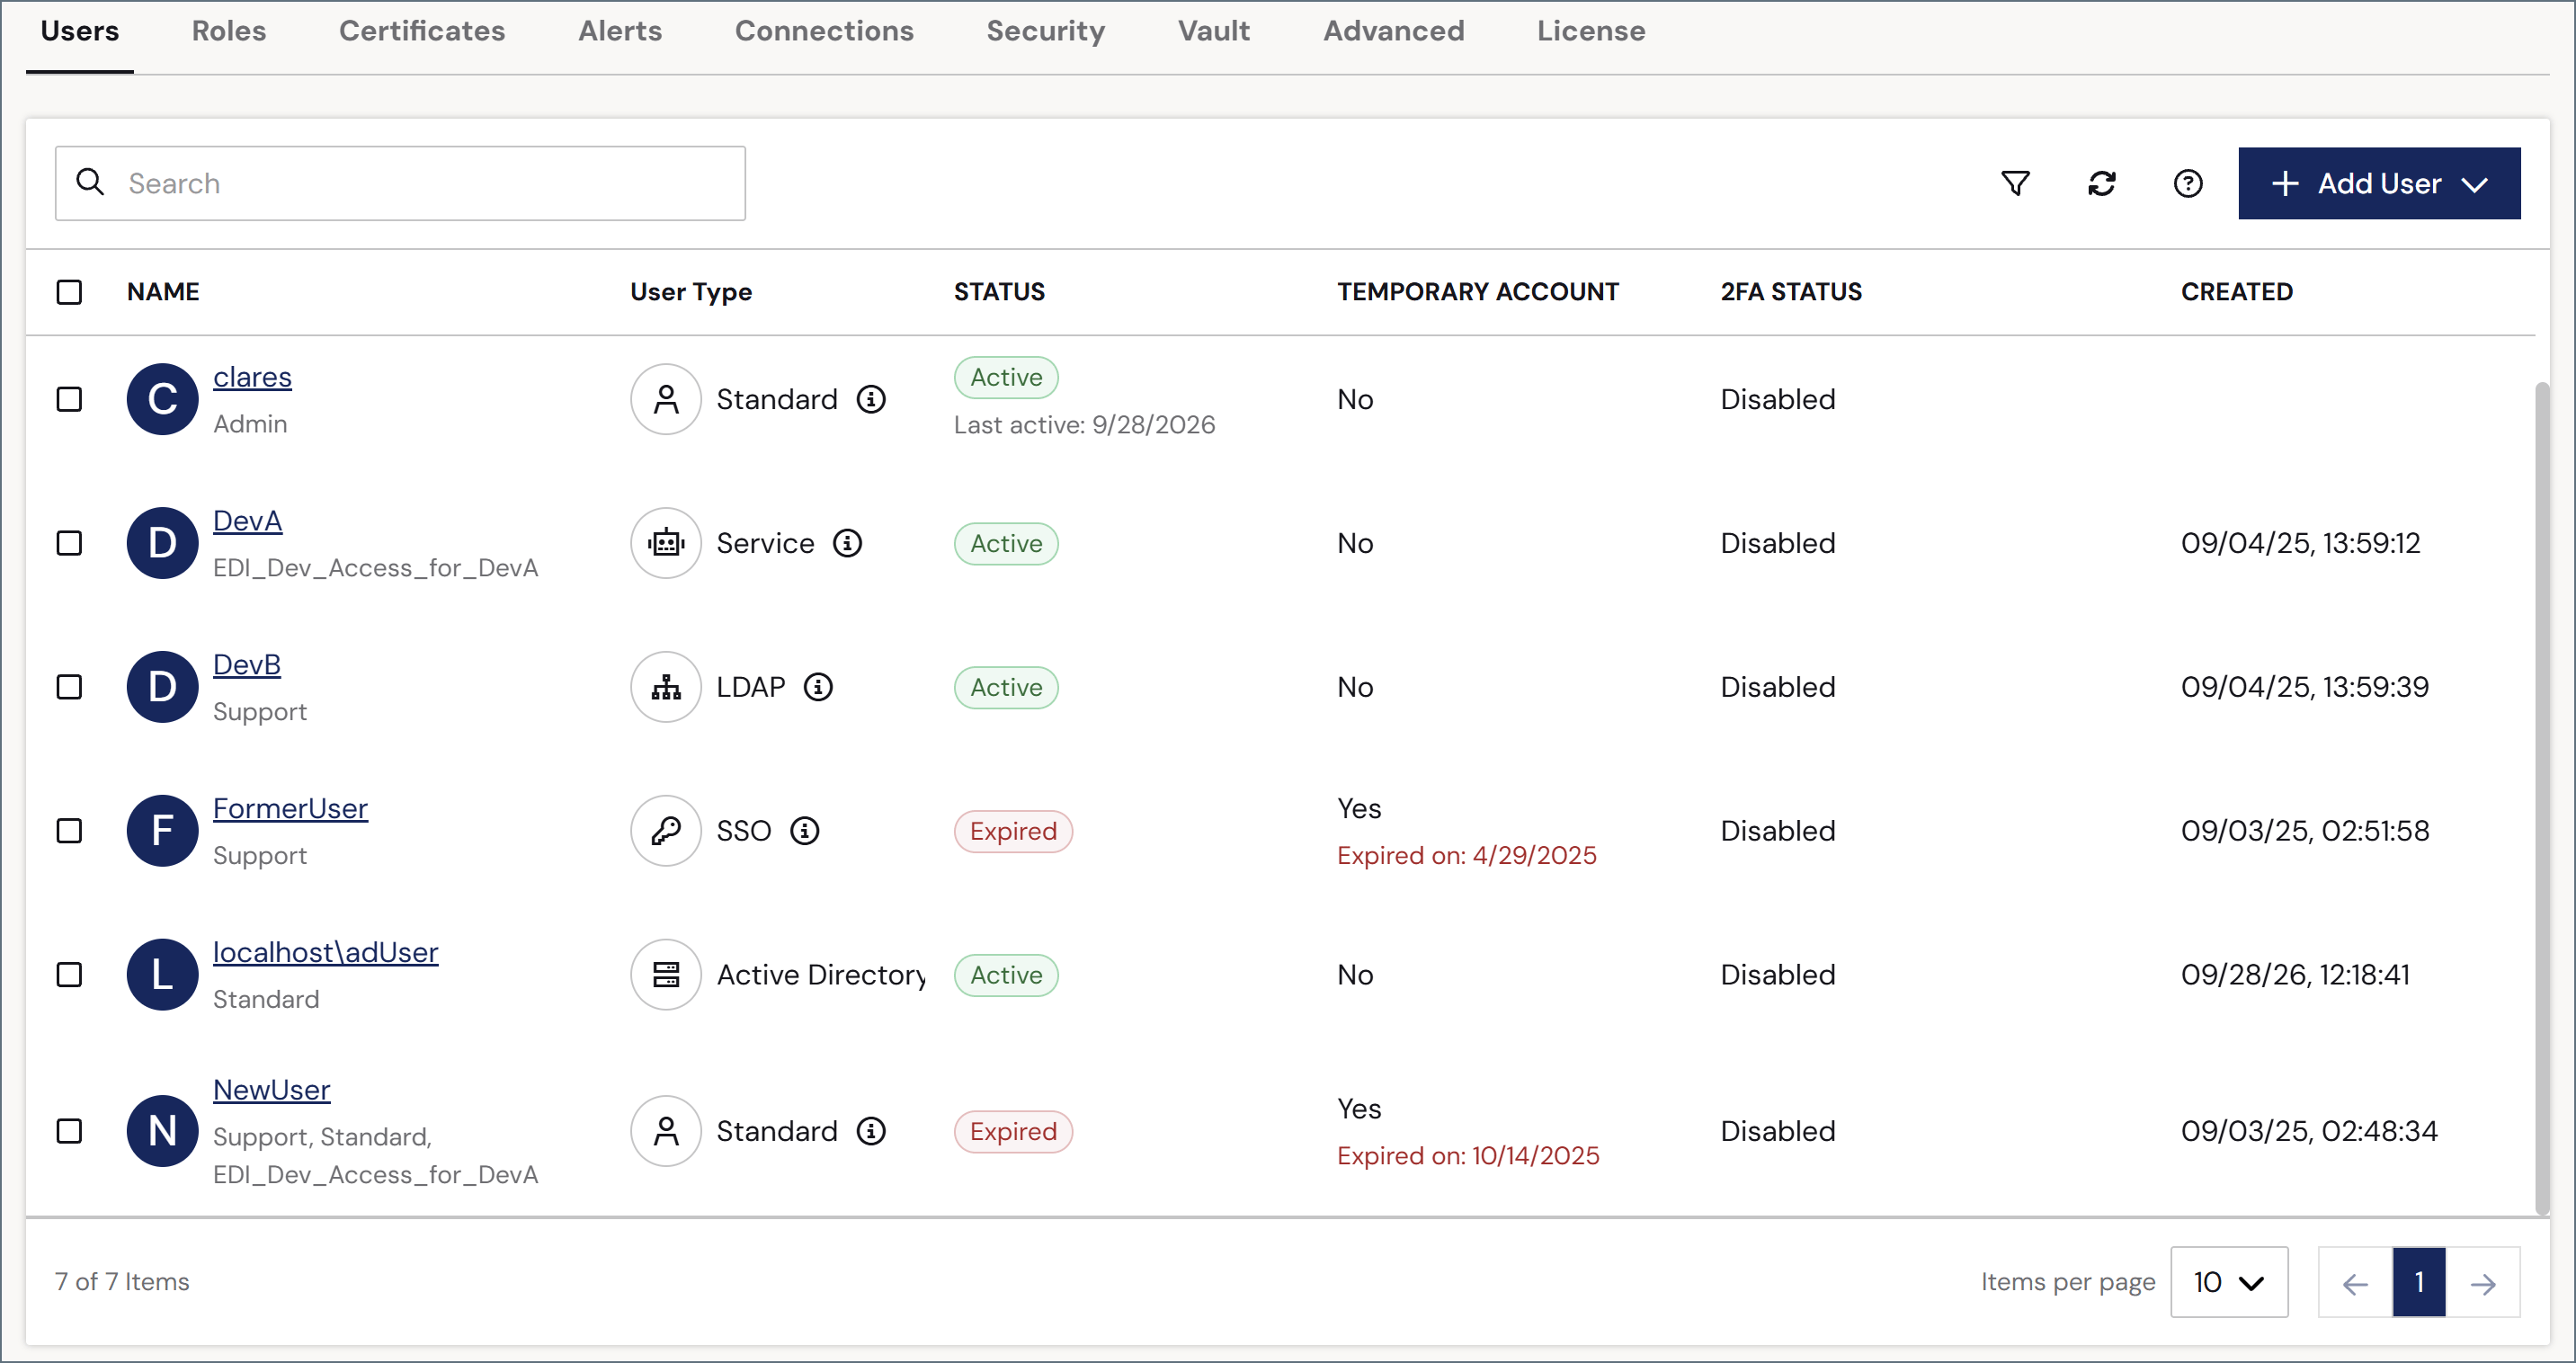
ユーザーを作成および管理するには、設定ページのユーザータブに移動します。このタブにはすべてのユーザーのテーブルがあり、ユーザーのロール、ユーザーの種類とステータス、テンポラリーユーザーかどうか、二要素認証(2FA)ステータスなどの情報が含まれます。
ユーザーの追加または編集
ユーザーを追加するには、ユーザーを追加をクリックします。既存のユーザーを編集するには、テーブルの行にマウスを移動し、省略記号をクリックして、編集を選択します。 次のフィールドを入力します:
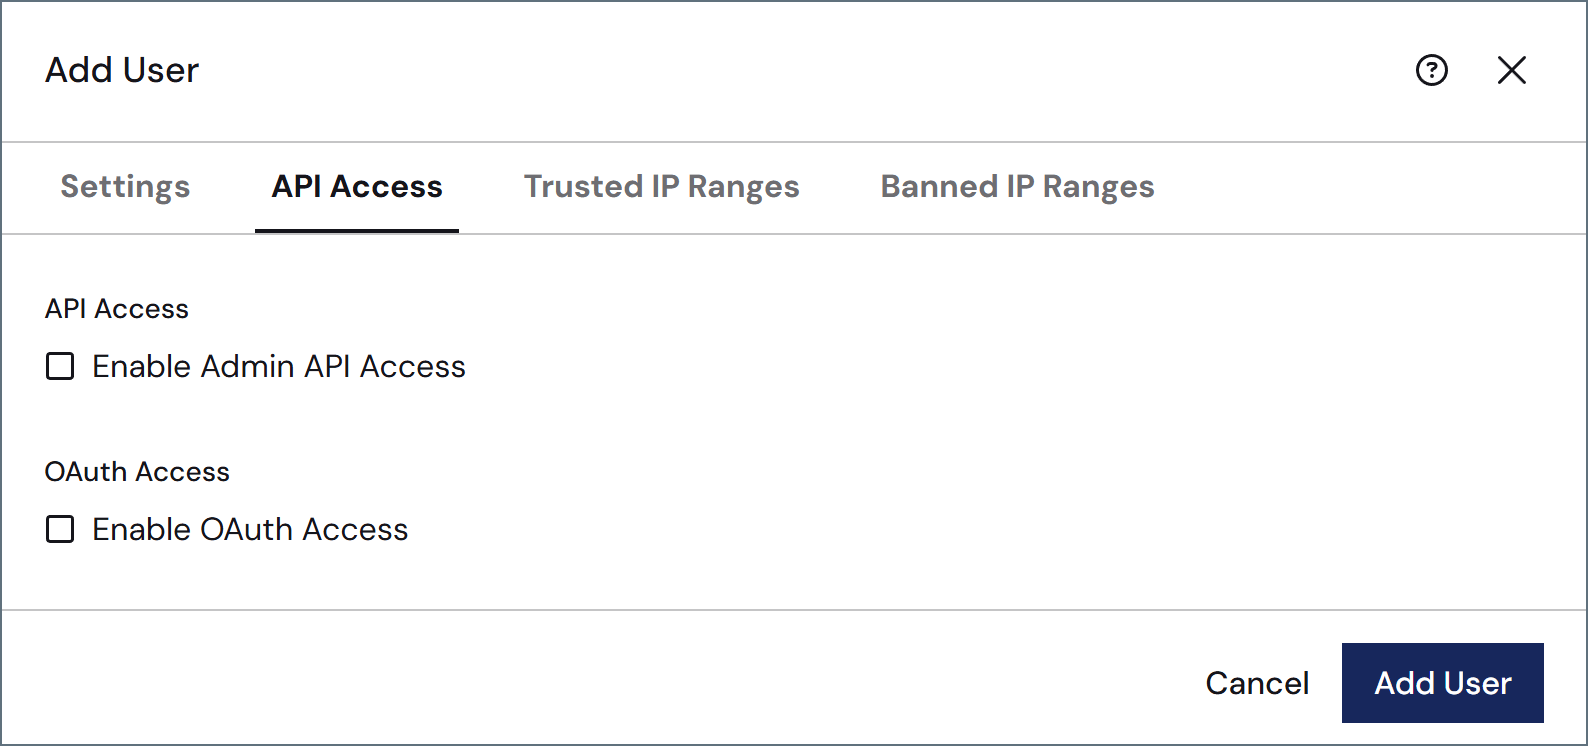
新しいユーザーに管理API および / またはOAuth アクセスを付与するには、API アクセスタブをクリックします。
このユーザー固有の信頼されたまたは禁止されたIP の範囲を追加するには、信頼されたIP の範囲または禁止されたIP の範囲タブをクリックして範囲を追加します。単一のIP アドレス、単純な範囲(
203.0.113.* や203.0.113.1-255 など)、またはCIDR(Classless Inter-Domain Routing)の範囲を指定できます。これらのタブには、設定 > セキュリティページのネットワークアクセスセクションで定義された、グローバルな信頼されたおよび禁止された範囲も表示されます。
ユーザーの種類
Arc は次のユーザーの種類をサポートしています:- Standard アカウントは、ユーザー名とパスワードを使用してArc コンソールにインタラクティブにサインインする人向けです。
- SSO アカウントは、外部のID プロバイダー(IdP)を介して認証する人向けです。Admin ロールを持たないSSO アカウントではパスワードフィールドは非表示になります。Admin ロールを持つSSO アカウントは、SSO が利用できない場合のフォールバックとしてローカルパスワードを保持します。フェデレーションId フィールドはSSO アカウントに常に表示され、IdP からのID クレームをこのArc ユーザーアカウントにマッピングするために使用されます。認証はIdP 側で行われるため、Arc の2FA はSSO アカウントには適用されず、2FA のコントロールは表示されません。SSO の設定について詳しくは、シングルサインオンを参照してください。
- Active Directory アカウントは、Windows ドメインアカウントを使用して認証する人向けです。ユーザー名は
domain\username形式でなければなりません。Active Directory は.NET 版でのみ利用できます。 - LDAP アカウントは、LDAP ディレクトリサービスを使用して認証する人向けです。LDAP はクロスプラットフォーム版でのみ利用できます。
- Service アカウントは、フローAPI エンドポイントの呼び出しや管理API の呼び出しなど、自動化されたマシン間アクセスを目的としています。サービスアカウントはインタラクティブにサインインしないため、パスワードフィールドと2FA のコントロールは表示されません。代わりに、API アクセスタブで設定した認証トークンまたはOAuth クライアントクレデンシャルのみで認証します。サービスアカウントには、API アクセスタブで少なくとも1つの認証方法(認証トークンアクセスを有効にするまたはOAuth アクセスを有効にする)を設定する必要があります。どちらも有効になっていない場合、フォームに警告が表示され、保存がブロックされます。例えば、フローAPI の呼び出し権限のみを付与するロールとサービスアカウントをペアにすることで、Arc UI へのアクセス権や表示権を与えずに特定のエンドポイントを呼び出せるようにすることができます。
SSO がグローバルに有効になっている場合、フェデレーションId フィールドはStandard アカウントにも表示されます。これは、フェデレーションId を持つがSSO 種類に移行されていないStandard アカウント(フォールバックとしてローカルパスワードを保持するAdmin アカウントなど)をサポートするためです。