

日時のエントリは常にブラウザのローカルタイムゾーンと日付形式の設定にローカライズされるため、別のタイムゾーンでホストされているサーバーを参照している場合でも、表示されるタイムスタンプはローカル時間を反映します。
ログの検索およびフィルタリング
各アクティビティページタブの上部には、ページ内のすべてのログを検索するために使用できる検索バーがあります。ファネルアイコンをクリックして、ログの種類ごとに異なるオプションを備えた、コンテキスト依存のフィルタセクションを開きます。例えば次の画像で示すように、メッセージタブには、追跡されたヘッダー、日時、コネクタの種類、ワークスペース、コネクタId、およびステータスのフィルタがあります。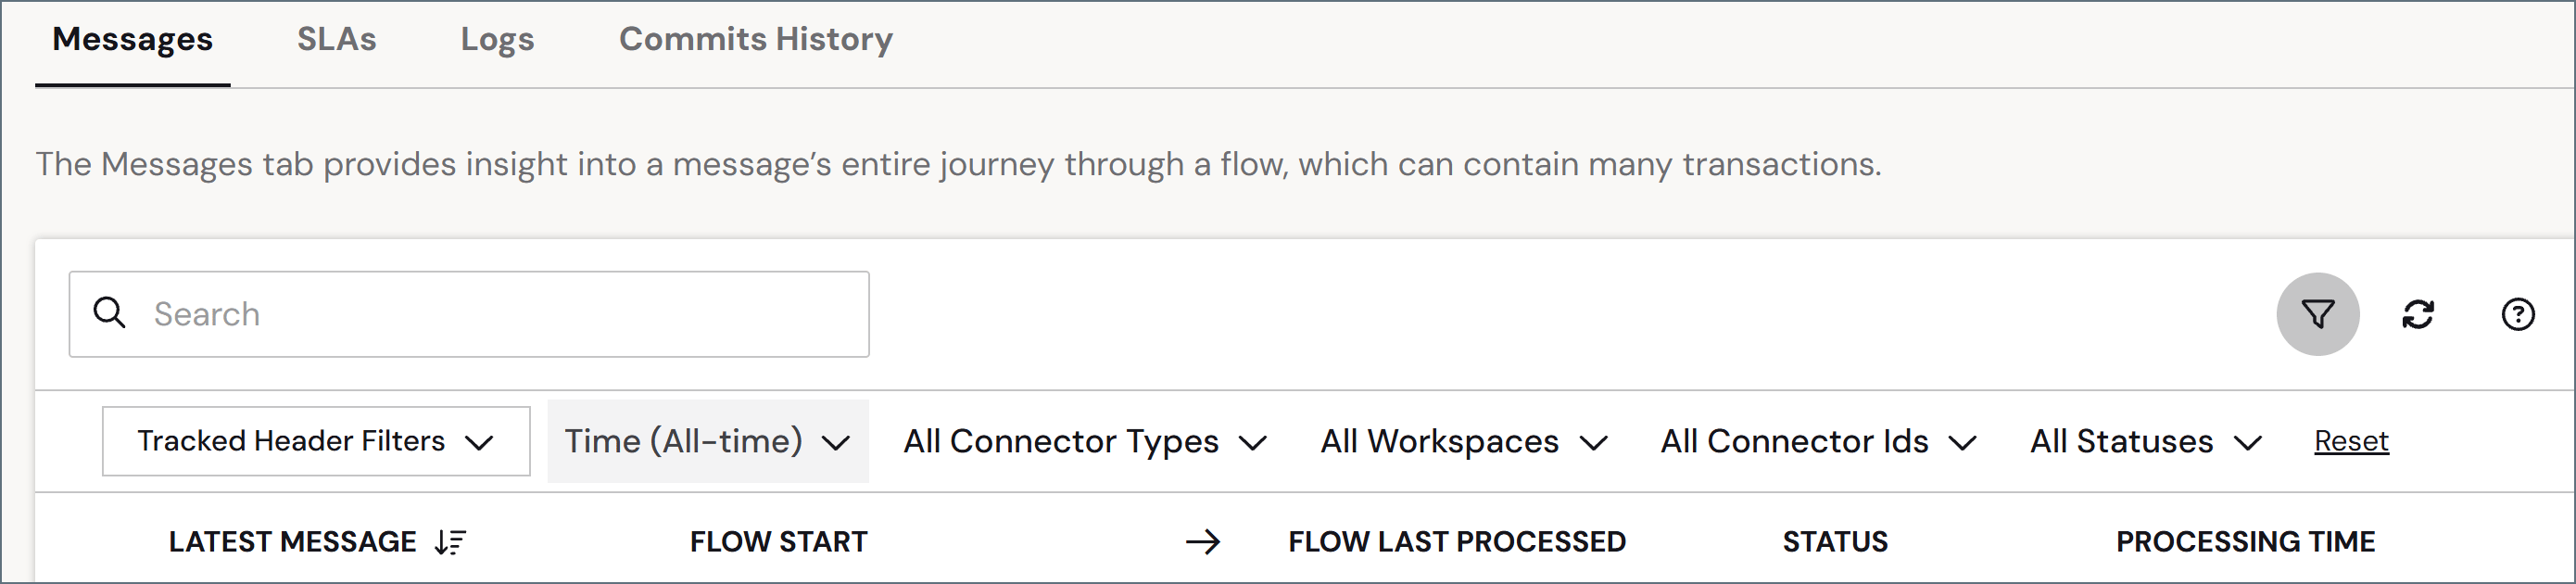
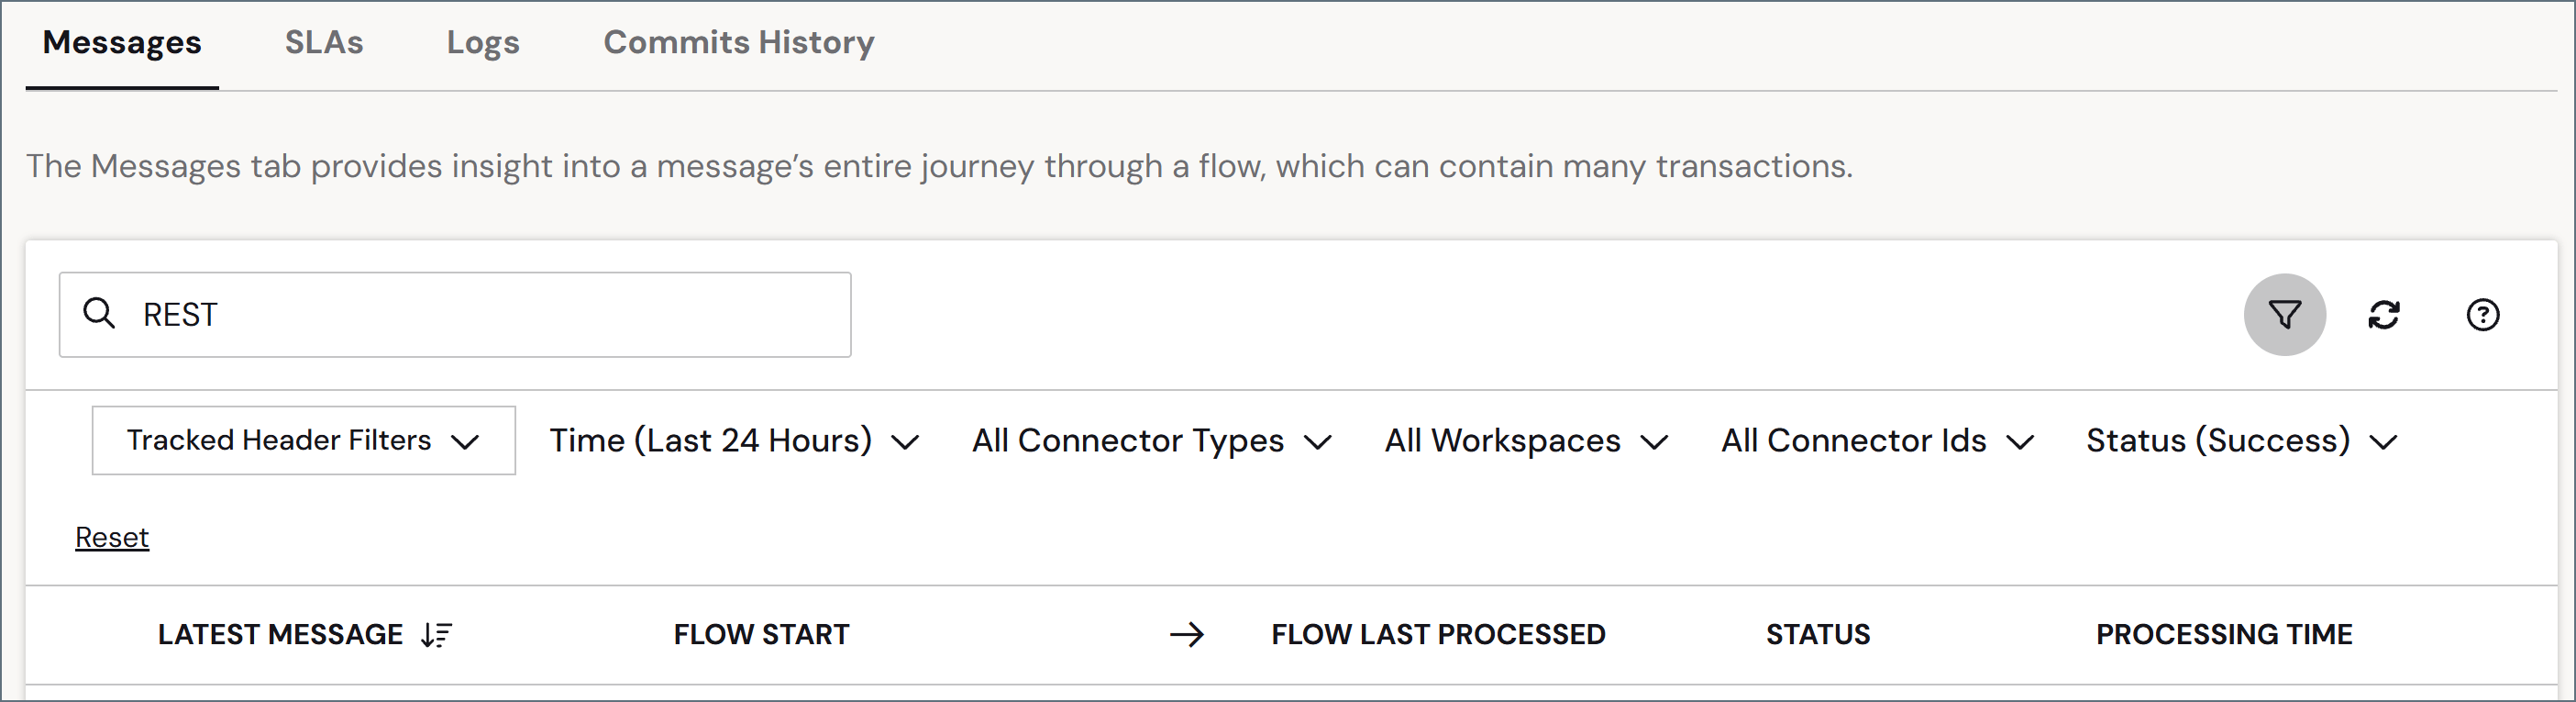
追跡されたヘッダー
Arc は、メッセージタブの結果をフィルタリングする別の方法として、検索可能な追加のメタデータ(追跡ヘッダー)の使用をサポートしています。さまざまな方法で追跡されたヘッダーを追加できます:- 設定 > 高度な設定ページの高度な設定セクションの追跡されたヘッダーフィールドを使用すると、カスタムヘッダー名のカンマ区切りリストを指定できます。
- X12 のような一部のコネクタでは、ISA08 のような特定のヘッダーの追跡をオプトインできる設定が、高度な設定タブにあります。
- XML Map コネクタでは、エレメントを右クリックして出力メッセージの追跡ヘッダーとして追加できます。
-
ArcScript の
_messageアイテムでは、_message.trackedheader:HeaderName構文を介して追跡ヘッダーを設定できます。_messageのその他の使用例については、CData Arc Messageを参照してください。
- メッセージタブでメッセージを展開する
- メッセージの詳細ページを開く
- コネクタのトランザクションタブを表示する
メッセージタブ
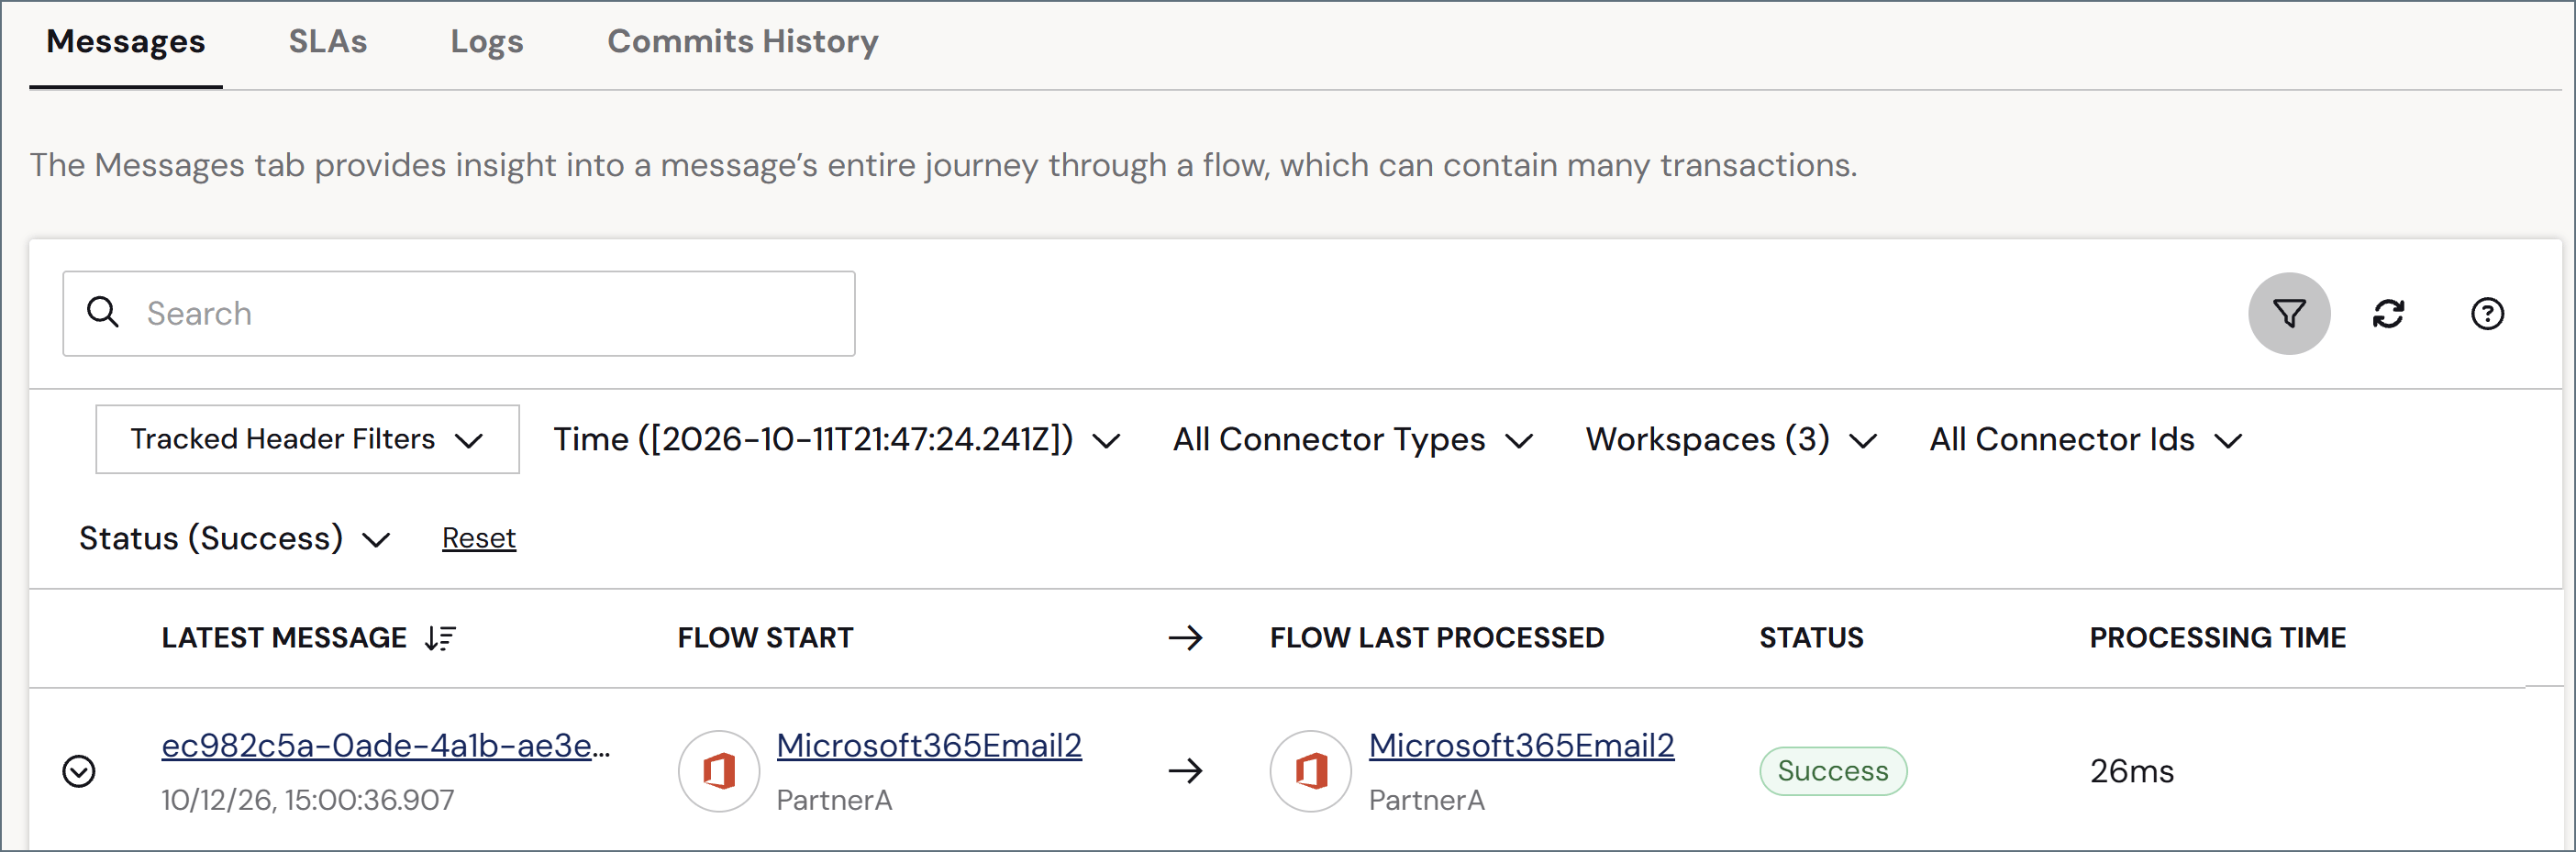
メッセージタブでは、フローを通るメッセージの全体的な流れについてのインサイトが得られ、これには多くのトランザクションを含むことができます。受信したメッセージで何が起こったのかを確認したいことがよくあると思いますが、この機能を使えば、フローを流れるメッセージの全体像を見ることができます。 メッセージテーブルには、メッセージの全リストが含まれます。デフォルトでは、リストは最新のメッセージカラムでソートされていますが、任意のカラム名をクリックして並べ替えが可能です。以下の内容が表示されます:- 最新のメッセージ—このメッセージに関連する最後のアクティビティのタイムスタンプが付いた、メッセージの最新のファイル名。このリンクをクリックすると、メッセージの内容をプレビューできるウィンドウが開き、必要に応じてダウンロード、コピー、フォーマットできます。
- フロー開始および最終処理—メッセージの発信元のコネクタId、およびメッセージに関連するトランザクションを処理した最後のコネクタのコネクタId。コネクタId をクリックすると、フローデザイナーでコネクタの設定ページが開きます。
-
ステータス—メッセージの状況。以下のオプションがあります:
- Success
- Warning
- Error
- Pending
- Skipped
- 合計処理時間—メッセージがフロー内で処理されていた時間
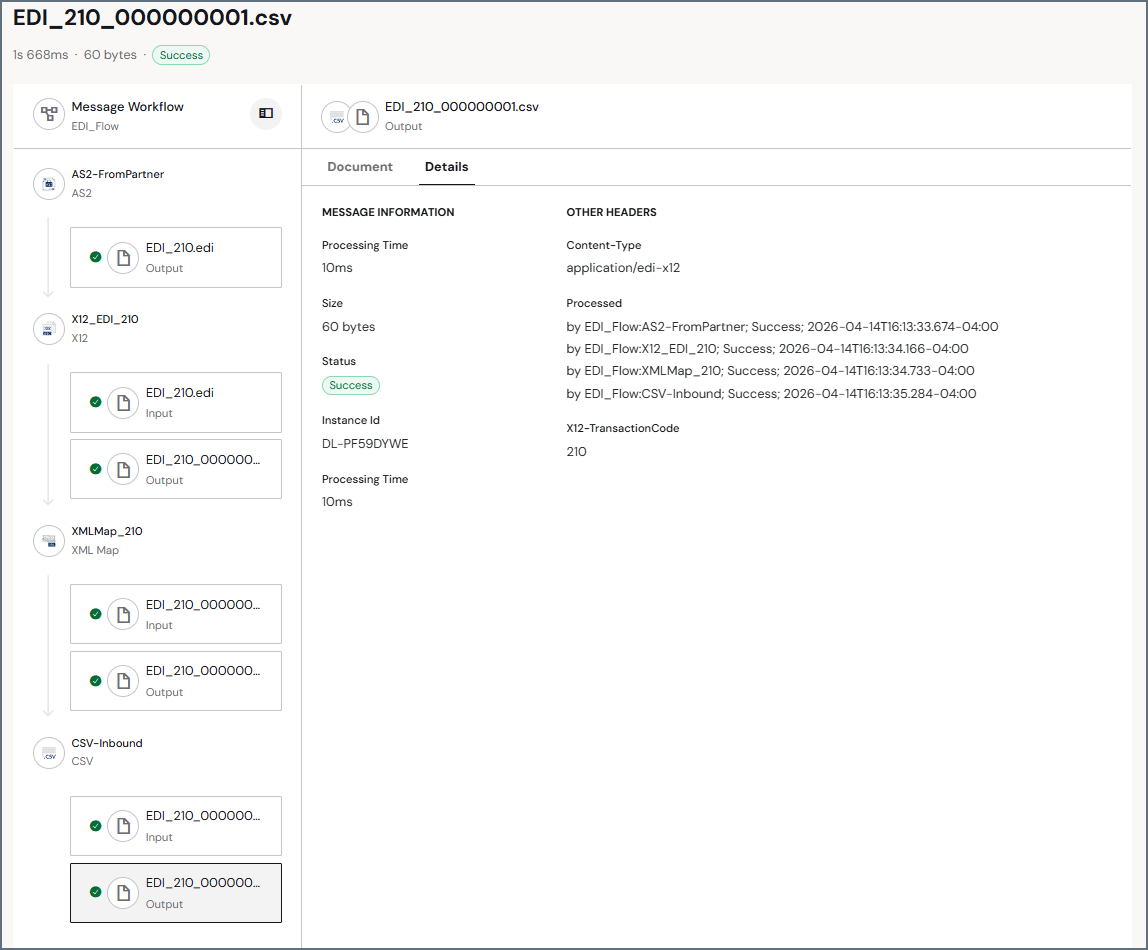
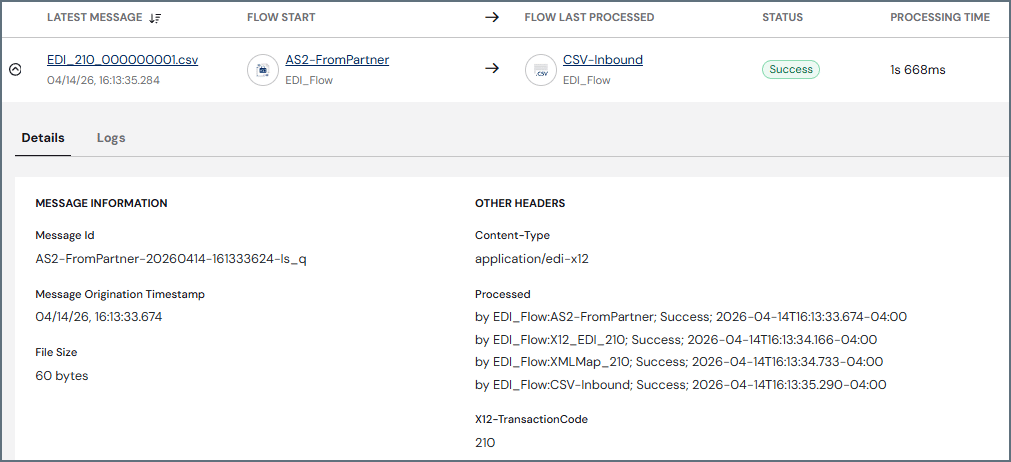
- メッセージId
- メッセージの発生時刻
- メッセージに関連する追跡されたヘッダーのリスト
- メッセージに関連するその他のヘッダーのリスト(追跡ヘッダー以外)
- メッセージステータスに関連するメッセージ。例えば、ステータスがError の場合、カードにはこのステータスの原因となったエラーメッセージがサマリに表示されます。
 をクリックして、個々のログファイルをダウンロードします。また、メッセージに関連するすべてのログを含むzip ファイルをダウンロードするには、すべてのログをダウンロードボタンをクリックします。
トランザクションエラーの診断
トランザクションが失敗した場合、Arc に設定されているAI モデルを使用して、失敗を分析し、原因と次のステップを提案させることができます。分析は、ユーザーが開始したときにのみ実行されます。Arc がトランザクションを自動的に診断することはありません。エラーの診断にはAI プロバイダーが必要です。開始する前に、設定 > 高度な設定ページのAI 設定セクションでAI プロバイダーを設定してください。
診断の開始
失敗したトランザクションのエラーメッセージの下に、エラーを診断リンクが表示されます。このリンクは、失敗したメッセージのメッセージワークフローページ(メッセージタブから開きます)、メッセージタブで失敗したメッセージを展開したときのメッセージの詳細カード、およびコネクタのトランザクションタブにあります。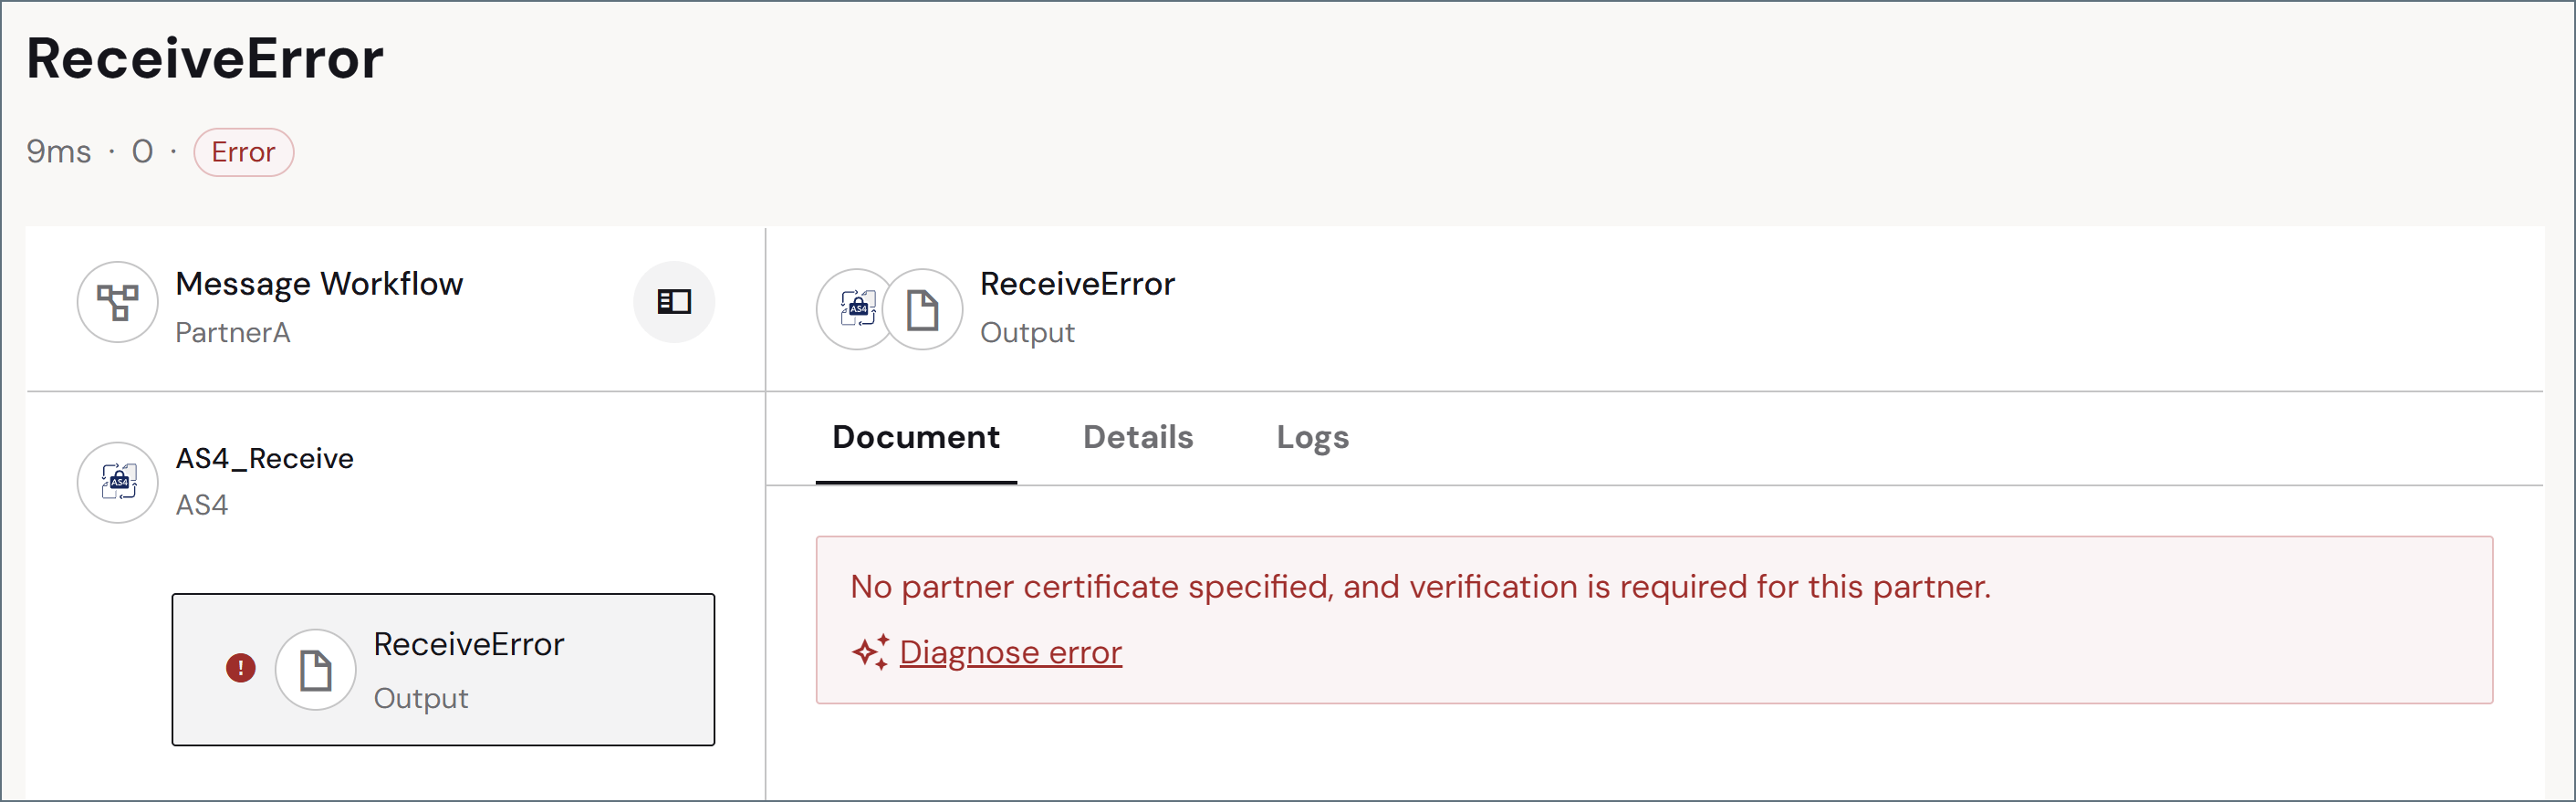
-
エラーを診断リンクをクリックして、エラー診断ウィンドウを開きます。ウィンドウの左側にエラーメッセージが表示されます。
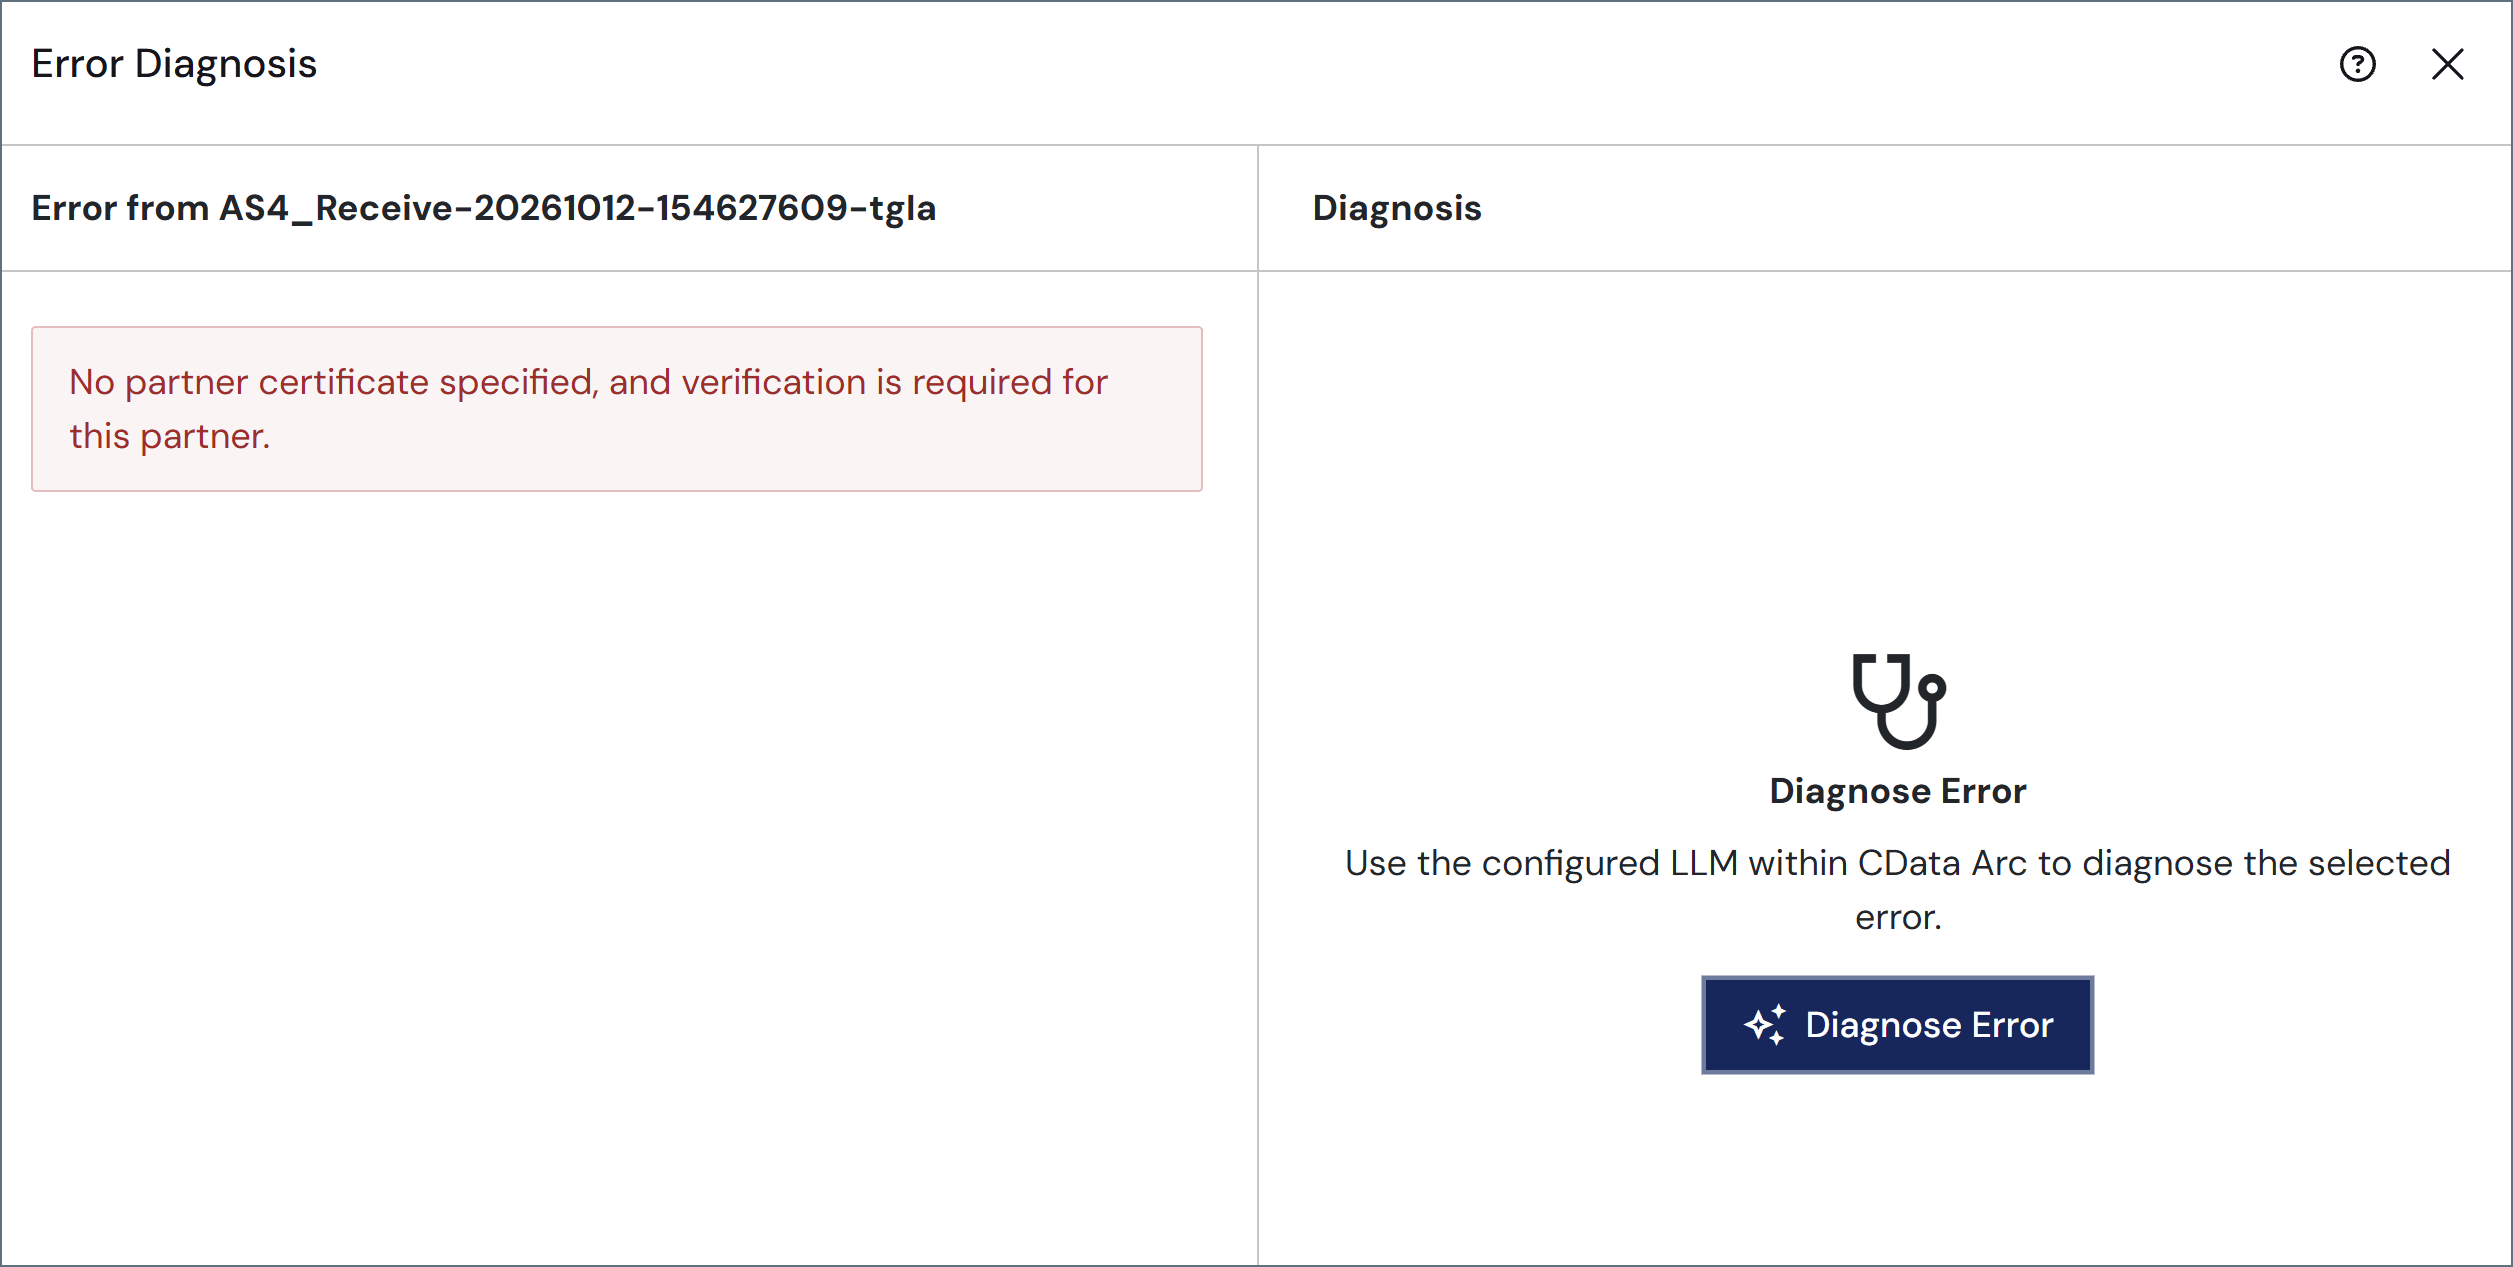
- エラーを診断ボタンをクリックして、分析を開始します。
診断結果の読み方
診断結果はウィンドウの右側に表示され、次のセクションで構成されます(すべての診断にすべてのセクションが表示されるとは限りません):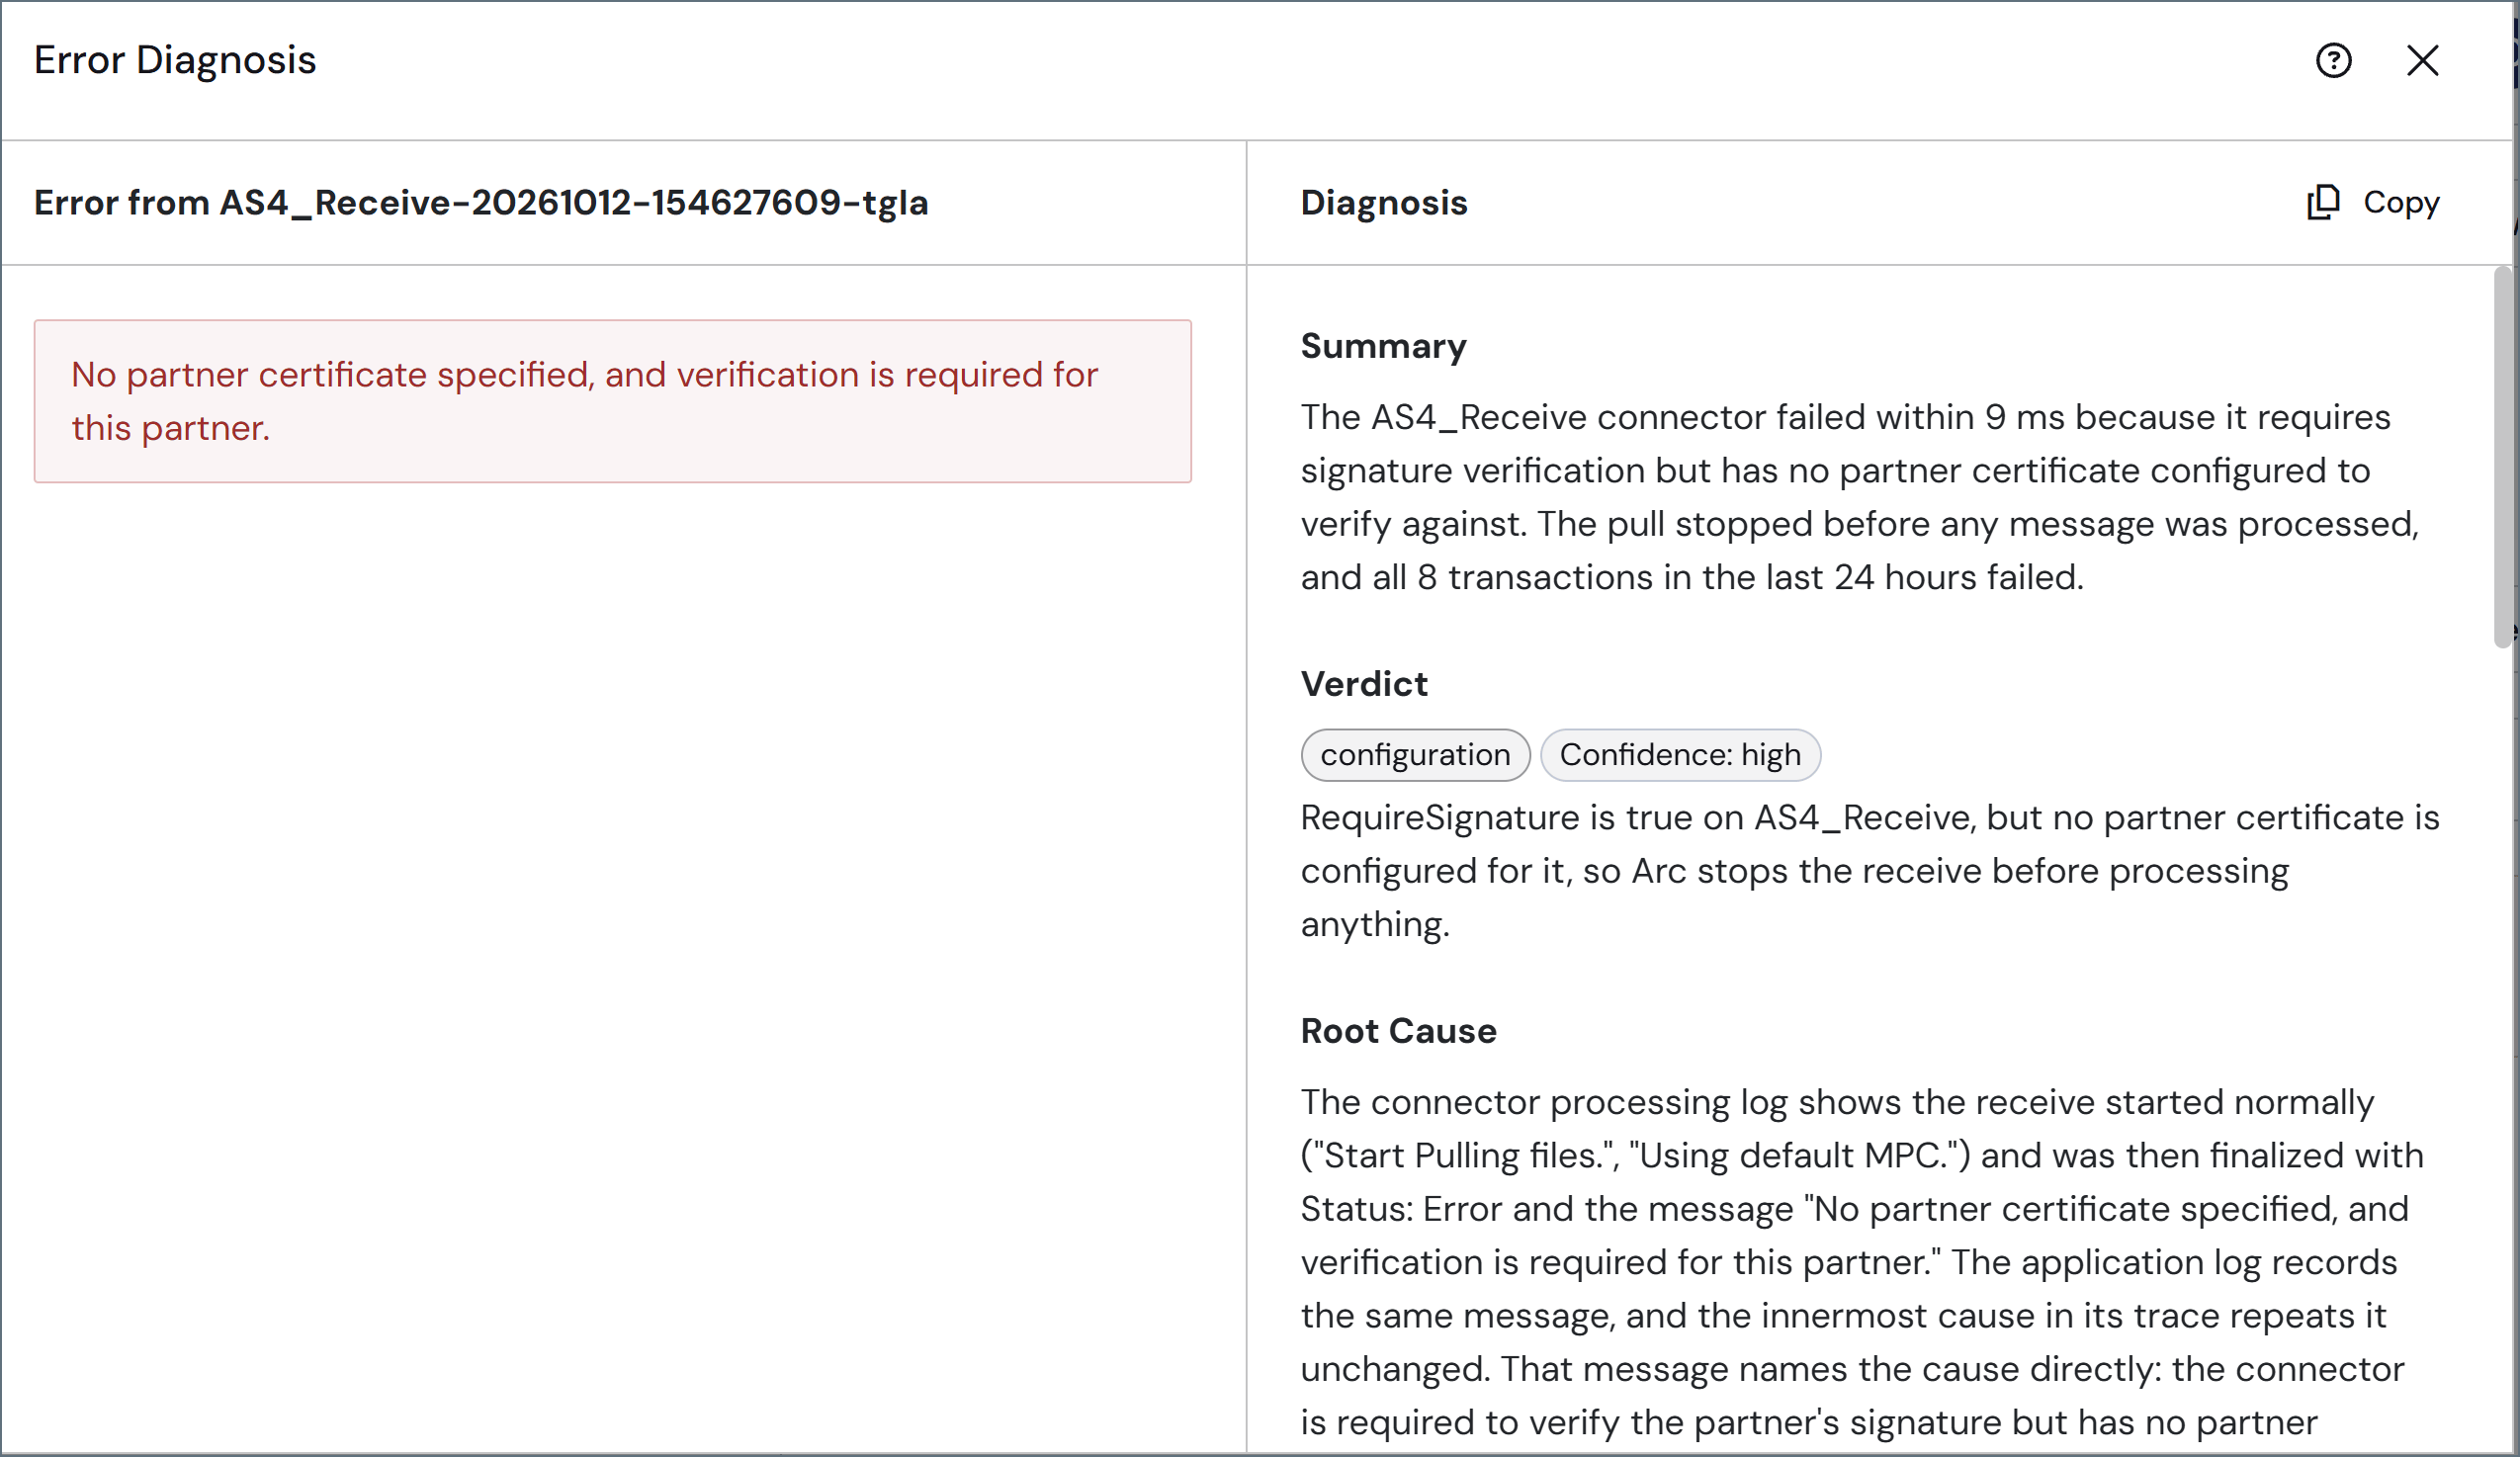
診断に使用されるデータ
Arc は、失敗したトランザクションに関する情報を、AI 設定で構成したAI プロバイダーに送信します。メッセージのペイロードおよびメッセージヘッダーは送信されません。送信される情報は次のとおりです:- トランザクションレコードとその詳細ログ
- コネクタの設定、フロー、証明書、および最近のアクティビティ
- 関連するリクエストログ、アプリケーションログ、およびサービスログ
- 次のコネクタタイプのID および取引パートナー設定:AS2、AS3、AS4、OFTP、GISB、RNIF、PIP、PEPPOL、X12、EDIFACT、TRADACOMS、VDA、SFTP Server、FTP Server、TCP Server、およびOpenPGP
エラーの診断は読み取り専用です。Arc が診断の結果として修正を適用したり、変更をロールバックしたり、設定を変更したりすることはありません。AI が生成する診断は誤っている場合があるため、設定を変更する前に、提案された原因と対処手順を確認してください。この情報をプロバイダーに送信することが組織の要件を満たしているかどうかを確認するために、AI プロバイダーのデータ取り扱い条件を確認してください。
SLA タブ
SLA タブには、個々のコネクタに設定されたすべてのSLA に関する情報が保存されます。これには、SLA がどのワークスペースに関連付けられているかという情報、ステータス情報、およびそのステータスの残り時間が含まれます。以下の内容が表示されます:- コネクタId—SLA が定義された各コネクタのId
- ワークスペース—関連するワークスペースの名前
- 前のステータス—SLA の以前のステータス(OK など)
- 現在のステータス—現在のSLA ステータス(At Risk など)およびSLA のステータスが再び変更されるまでの残り時間(In Violation に変更など)
ログタブ
ログタブには、5つのログのセットが含まれます:アプリケーション、オートメーション、アクセス、監査、プロファイル。デフォルトでは、各テーブルに本日のログのサマリ数と、すべてのログの合計数が含まれます。アプリケーションログは、類似するエントリーをパターンにグループ化します。各セクションのすべて表示リンクをクリックすると、そのカテゴリのログの全リストがウィンドウに表示されます。ここから、ログの検索、フィルタリング、ダウンロードができます。アプリケーションログ
アプリケーションログには、処理中に発生したアプリケーションレベルのエラーや、アプリケーションリソースへのリクエストなどが記録されます。エラーメッセージは、特定のトランザクションのエラーに対するコンテキストを提供するのに役立ちます。 このタブを使用すると、外部取引パートナーのWeb リクエストがArc フロー内のコネクタに正常にルーティングされていることを確認できます。アプリケーションは、パブリックエンドポイントでWeb リクエストを受信すると、メッセージヘッダー(AS2 識別子など)に基づいてメッセージを特定のコネクタにルーティングしようと試みます。エラーによってアプリケーションがメッセージを正常にルーティングできない場合、このエラーはアプリケーションタブに表示されます。 繰り返し発生する問題や大量のアクティビティを一目で把握しやすくするため、Arc は類似したアプリケーションログエントリーをパターンにグループ化します(次の画像を参照)。パターンは、同じ構造を持つメッセージのセットを表し、各メッセージの変動部分(ID、カウント、タスク名など)は<*> ワイルドカードに置き換えられます。例えば、Stopped task [CheckIntegrityTask] とStopped task [PortHealthCheckTask] はどちらもStopped task <*> というパターンにグループ化されます。
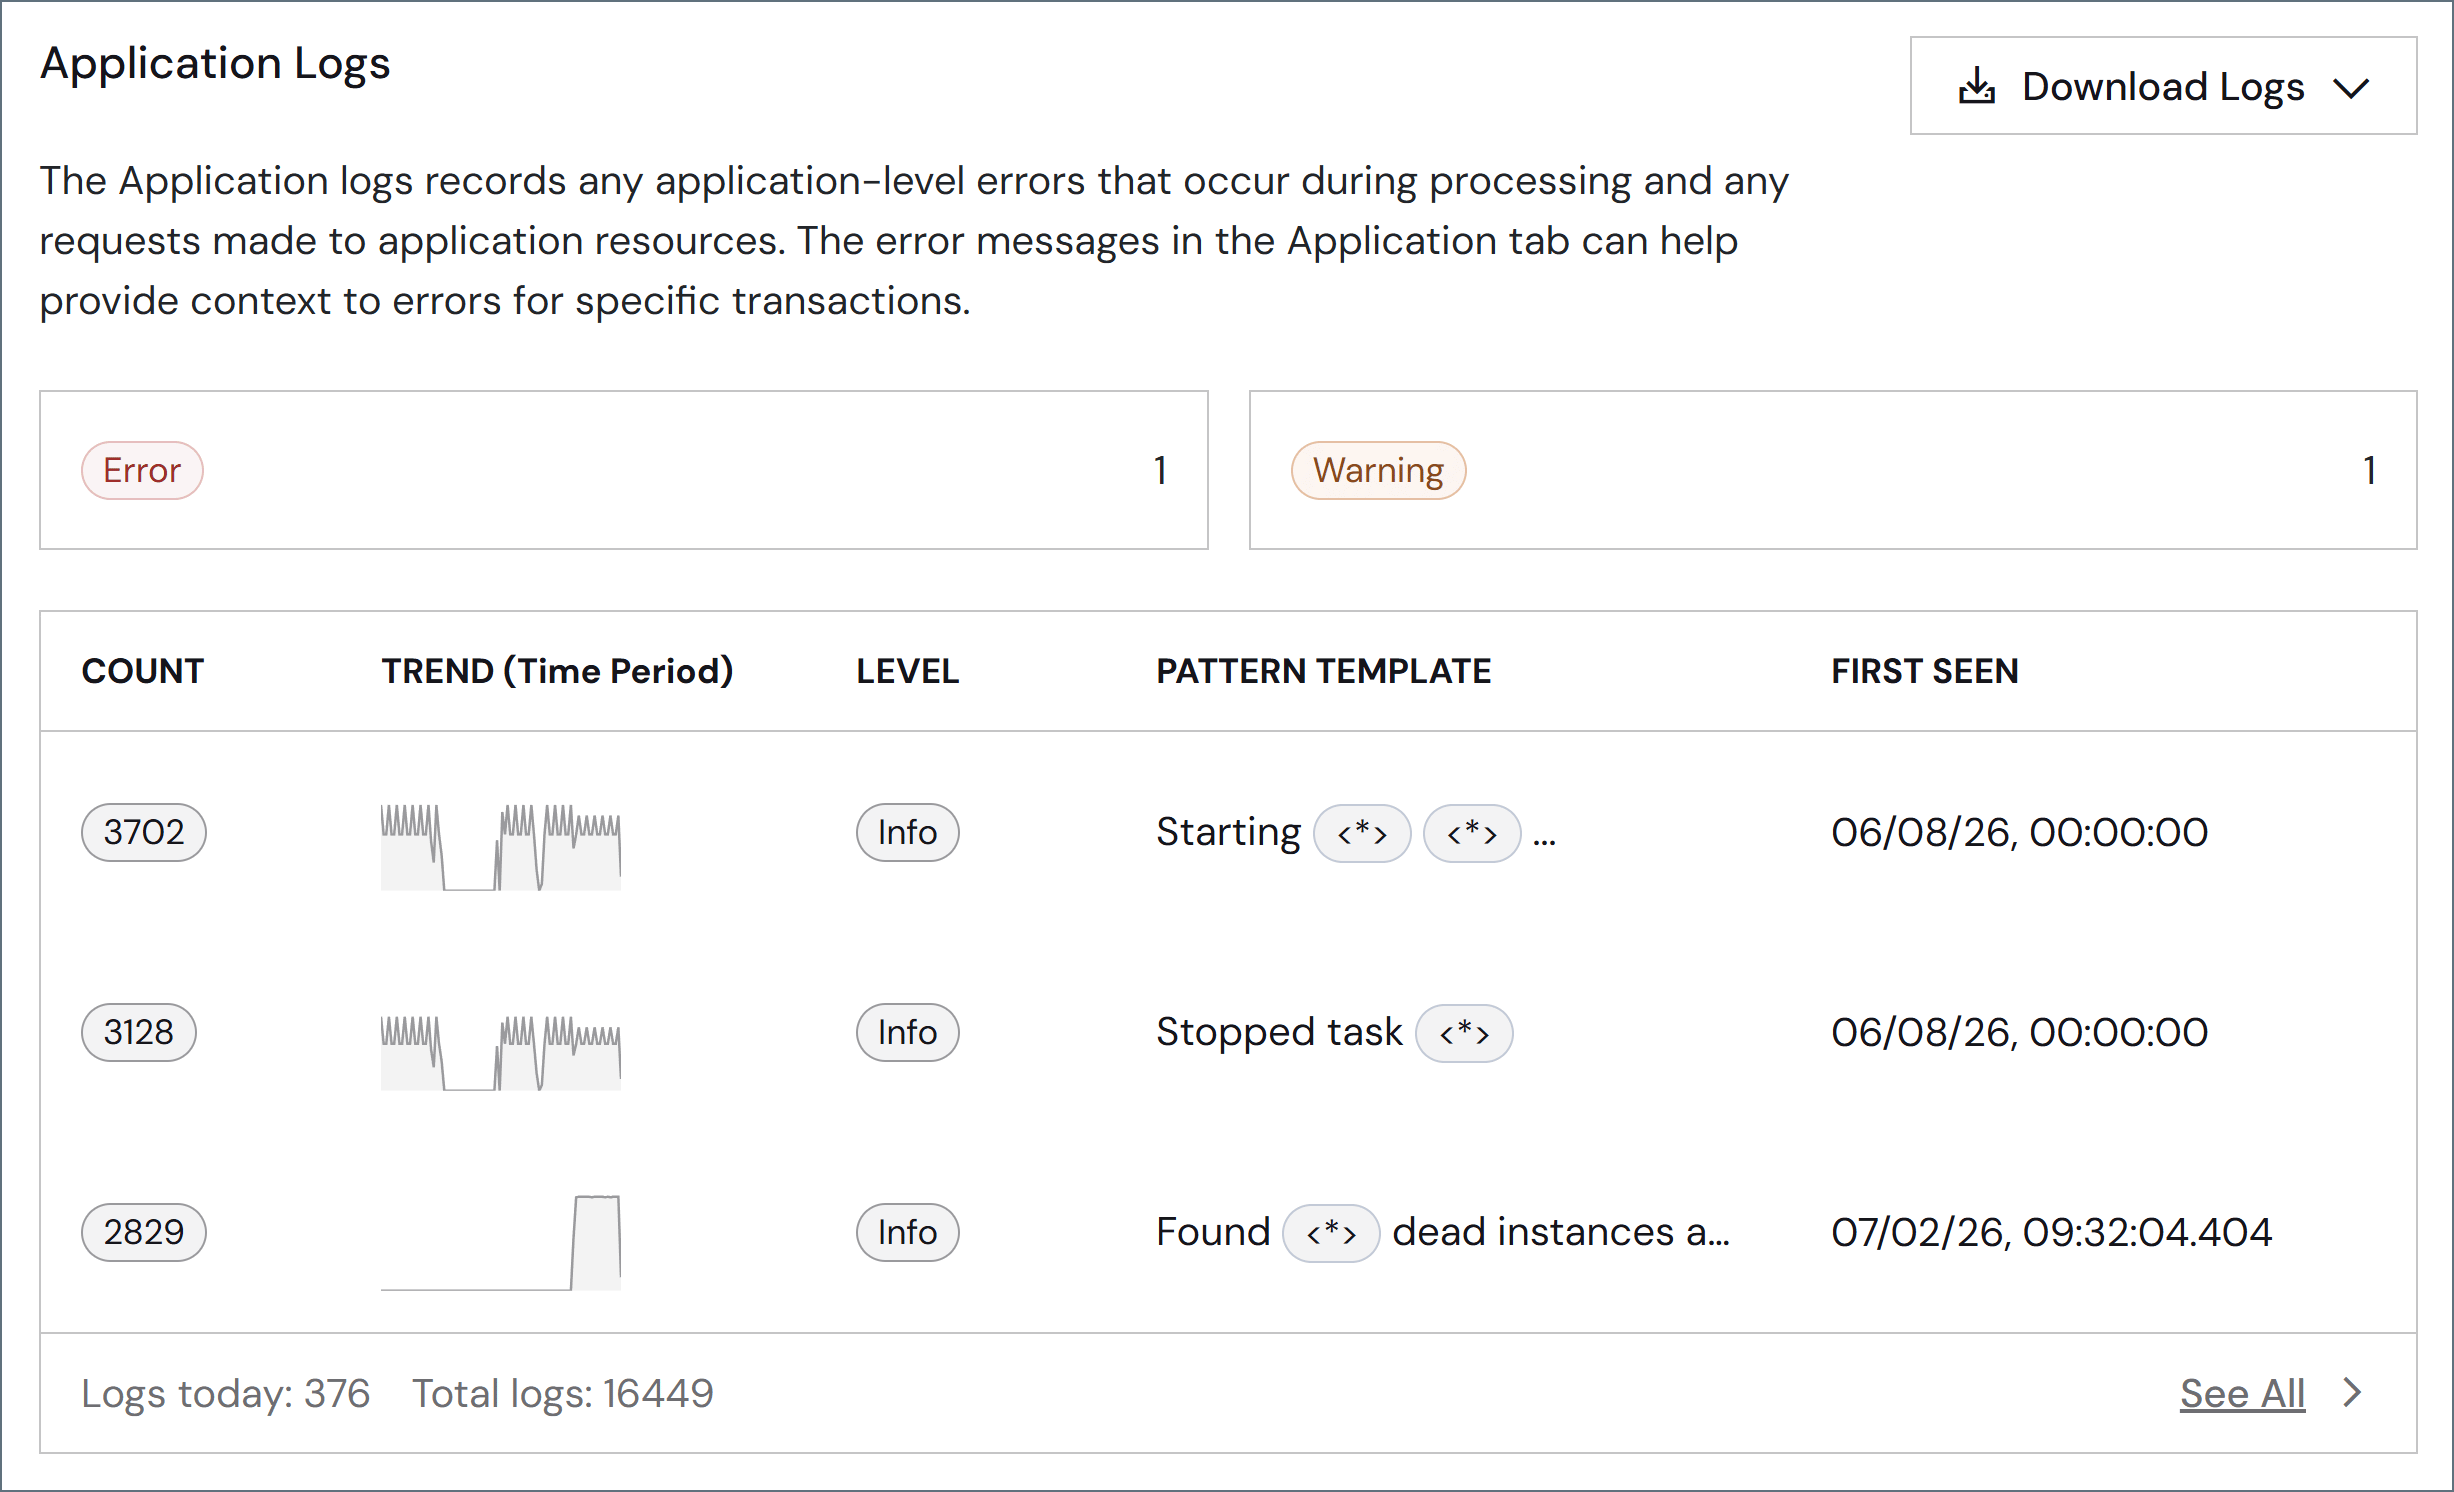
- カウント—パターンに一致するログエントリーの数
- トレンド(期間) —パターンの発生頻度を時系列で示すスパークライン
- レベル—パターンのログレベル(例:情報)
- パターンテンプレート—変動値が
<*>で示された共通のメッセージ構造 - 最初の検出—パターンに一致する最古のエントリーのタイムスタンプ
- 日時—イベントのタイムスタンプ
-
レベル—ログレベル。詳しくは、メッセージカラムの情報を参照してください。以下のオプションがあります:
- None—イベントは記録されません
- Error—処理中に発生したエラーに関する情報
- Warning—処理中に発生した警告に関する情報
- Info—エラーや警告を含む、処理に関する一般的な情報(該当する場合のみ)
- Debug—成功した処理、および失敗した処理の詳細なデバッグ情報
- Trace—成功した処理、および失敗した処理の詳細なトレース情報(ログをCData サポートに送る必要がある場合に便利です)
ログレベルDebug とTrace は、ファイル情報やSSL 証明書などの機密情報を記録する場合があります。パスワードなどの機密情報はマスクされますが、これらのログを組織外で共有する場合は、事前に機密情報を確認する必要があります。 - リソース—メッセージを処理したリソース
- メッセージ—メッセージテキスト
- インスタンスId—イベントが発生したマシン
オートメーションログ
オートメーションログには、各コネクタに対してオートメーションサービスが下した判定が記録されます:コネクタの実行予定時刻に達していたか、トリガーされたか、スキップされた理由、そして実行が成功したか、失敗したか、メッセージを受信せずに完了したか、といった内容です。これらのログを使用すると、ポーリングでメッセージもエラーも発生しなかった場合でも、スケジュールされたコネクタが実際にポーリングを行ったことを確認できます。 オートメーションログはアプリケーションログとは別になっているため、これらのエントリーはアプリケーションログには表示されません。オートメーションセクションおよびフルページの両方で、以下の詳細が表示されます:- 日時—エントリーのタイムスタンプ
- レベル—エントリーの重大度:Debug、Info、またはError
- コネクタ—エントリーが適用されるコネクタとワークスペース。コネクタ名をクリックすると、その設定ページが開きます。
- アクション—エントリーが対象とするオートメーションアクション:Receive、Scheduled Send、Check Pending、またはService(1つのアクションではなくコネクタ全体に適用されるサービスレベルの判定)
- 判定—オートメーションサービスが下した判定(詳しくは判定のテーブルを参照)
- 次回実行予定時刻—エントリーがスケジュール評価を含む場合の、コネクタの次回実行予定時刻
- 理由—判定内容のテキストによる説明
- インスタンスId—エントリーを書き込んだArc インスタンス
判定
各エントリーには、以下のいずれかの判定が記録されます:
Debug レベルでは、サービスレベルのLock Skipped 判定(実行予定がない時にコネクタロックが利用できなかった場合)、およびCheck Pending アクションのTriggered 判定も記録されます。
Triggered は、実行が開始されたことを確実に示す判定です。スケジューラは実行予定を検出するとすぐにスケジュールを進めるため、実行予定の評価だけでは何かが実際に起こったことの証明にはなりません。Arc はワーカーが開始された後にのみTriggered を記録し、開始されなかった実行予定のアクションはすべてLock Skipped またはNot Started として記録します。
ログレベル
オートメーションのエントリーは、アプリケーションのログレベルではなく、各コネクタ自体のログレベル設定(コネクタの高度な設定タブ)に従います。アプリケーション全体のログレベルを上げることなく、特定のコネクタのオートメーションの詳細を取得できます。 結果は、レベルに関わらず常に記録されます。Success、No Messages、Failed は実行が行われたことを示すため、無条件に書き込まれます。レベルを上げても、実行が成功したかどうかが明らかになるわけではありません(それは常に記録されているためです)。レベルを上げることで明らかになるのは、実行が行われなかった理由です:- Error では、License Skipped とNot Started が追加されます。
- Info では、Triggered、Backoff Skipped、およびブロックされた実行予定のLock Skipped が追加されます。
- Debug では、Not Due やAlready Handled を含む、各判定の背後にある評価が追加されます。
保持期間
毎日のクリーンアップにより、7日より古いオートメーションログエントリー、またはクリーンアップ設定の間隔の値がそれより短い場合はその値より古いエントリーが削除されます。Arc はまた、テーブルを約100,000 件のエントリーに制限します。毎日のクリーンアップがこの上限を適用するため、テーブルが一時的にこの上限を超える場合があります。アクセスログ
アクセスログには、提供するエンドポイントに対して行われたリクエストのエントリが記録されます。これには、API リクエスト、パブリックエンドポイントを公開するコネクタ(例えばWebhook)、およびデータの受信に関連するパブリックエンドポイント(例えばpublic.rst)が含まれます。以下の内容が表示されます:- 日時—トランザクションのタイムスタンプ
- メソッド—使用されたHTTP メソッド
- URL—URL
- ユーザー—リクエストを作成した認証ユーザー。リクエストを作成したユーザーが匿名の場合、このエントリは空になります。
- ユーザーの種類—リクエストを行ったユーザーアカウントの種類:Standard、SSO、Active Directory、LDAP、またはService。各種類は異なるアイコンで表示されます。詳しくはユーザーの種類を参照してください。
- リモートIP—リクエストの発信元IP アドレス
- インスタンスId—リクエストを処理したインスタンスのId
監査ログ
監査ログには、アプリケーション設定に加えられた各変更が保存されます。これには、コネクタの作成、コネクタの設定、プロファイル設定の更新など、すべてのアクションが含まれます。以下の内容が表示されます:- 日時:設定変更のタイムスタンプ
- アクション:加えられた変更の種類。以下のオプションがあります:
- GET
- POST
- PUT
- MERGE
- PATCH
- リソース:管理コンソール(アプリケーションの管理と設定のための一般的なインターフェースとして機能するWeb UI)または管理API(アプリケーションの管理と設定に使用できるREST ベースのAPI)のいずれか。
- メッセージ:変更内容の詳細を説明するテキスト。影響を受けたリソース、変更された具体的なフィールドまたは設定、変更前後の値が含まれます
- ユーザー:変更を加えたユーザー
- ユーザーの種類:変更を行ったユーザーアカウントの種類:Standard、SSO、Active Directory、LDAP、またはService。各種類は異なるアイコンで表示されます。詳しくはユーザーの種類を参照してください。
プロファイルログ
プロファイルログには、設定済みの通信プロファイルからのアクティビティが記録されます。これには、AS2、AS4、SFTP Server などのプロファイルのファイル転送、プロトコルレベルのイベント、サーバーアクティビティが含まれます。以下の内容が表示されます:- 日時—アクティビティのタイムスタンプ
- コネクタ—関連するコネクタのId
- ファイル—プロファイル用のログファイルを開くためのリンク
- ステータス—アクションの状況。オプションは完了、進行中です